Cyberattaques : les clients des cabinets aussi exposés

Rene Lewandowski
2026-11-04 13:15:32
 Commenter
Après les intrusions chez McCarthy Tétrault, Davies, Bennett Jones et BLG, un avocat en cybersécurité prévient : les clients pourraient avoir leurs propres comptes à rendre.
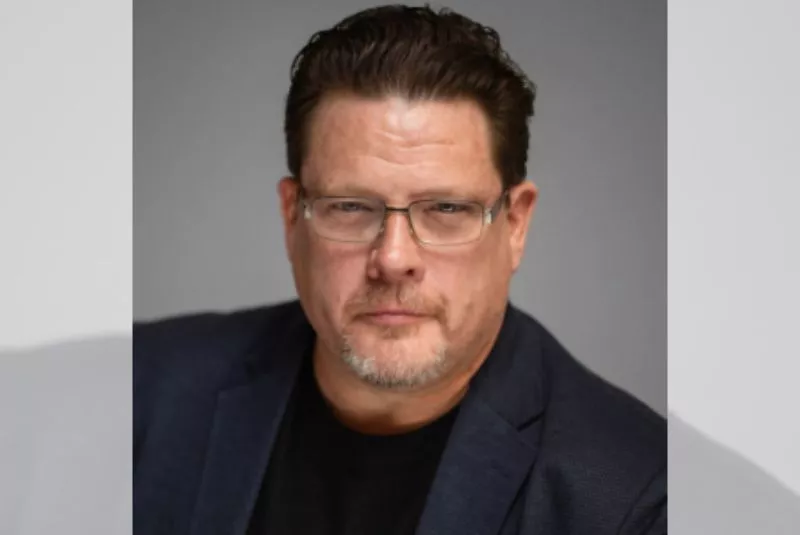
« Ils vont certainement devoir se préoccuper de leur éventuelle responsabilité en aval. »
L'avertissement vient de Me Brent Arnold, fondateur du cabinet Capstan Legal, cité par Law360 Canada le 3 novembre (traduction libre). Il vise les clients des quatre grands cabinets canadiens touchés par des cyberintrusions ces dernières semaines : McCarthy Tétrault, Davies, Bennett Jones et BLG.
Son raisonnement : lorsque les renseignements compromis concernent d'autres personnes, le client du cabinet peut lui-même engager sa responsabilité. Les entreprises touchées pourraient devoir en parler à leur assureur et vérifier si la fuite déclenche des obligations en matière de protection des renseignements personnels. Tout dépendra de la nature des informations et des dossiers en cause, nuance l'avocat.
Au Québec, la Loi 25 oblige toute entreprise victime d'un incident de confidentialité présentant un risque de préjudice sérieux à aviser la Commission d'accès à l'information et les personnes concernées. La Commission a publié en février un guide sur la prévention des incidents de confidentialité.
Les dégâts possibles dépassent la vie privée. Une fuite chez un cabinet peut exposer des secrets commerciaux, une stratégie de litige ou des négociations confidentielles, souligne Brent Arnold. Divulguer une invention avant le dépôt d'une demande de brevet pourrait compromettre sa protection. Et une propriété intellectuelle volée peut être revendue à des concurrents.
« Si vous êtes une entreprise engagée dans l'un de ces dossiers, votre position de négociation pourrait être gravement compromise, parce que l'autre partie sait maintenant exactement quelles sont vos faiblesses et ce que vous pensez », illustre-t-il.
Il rappelle aussi que, dans les très gros dossiers, les grands cabinets partagent parfois un environnement de données avec leur client. Ces espaces communs pourraient eux aussi être exposés.
Son conseil aux clients : traiter leurs cabinets comme n'importe quel autre fournisseur. Les interroger sur leurs mesures de sécurité et leur couverture d'assurance, et exiger des garanties sur leur niveau de sécurité.
Depuis notre article sur McCarthy Tétrault et Davies, la liste des cabinets touchés s'est allongée. Chez Bennett Jones, les comptes de deux employés des services aux entreprises ont été compromis le 19 octobre. Les dossiers juridiques n'ont pas été touchés, mais des rapports sur les revenus provenant de clients et, pour certains clients, des descriptions générales de mandats l'ont été.
McCarthy Tétrault a annoncé le 29 octobre qu'un tiers avait accédé à certains fichiers, dont des renseignements sur ses clients, au moyen d'une campagne coordonnée d'ingénierie sociale. Davies a aussi confirmé que des informations avaient été compromises.
La technique est connue. Dans une alerte du 28 octobre, le Centre canadien pour la cybersécurité décrit des appels d'imposteurs qui se font passer pour le soutien informatique interne. Ils pressent les employés de modifier leur mot de passe ou leurs paramètres d'authentification, puis les dirigent vers de fausses pages de connexion qui relaient leurs identifiants et leurs réponses d'authentification multifacteur.
Les attaquants exfiltrent ensuite des données de Microsoft 365, de SharePoint et de OneDrive à l'aide de scripts automatisés, avant d'exiger une rançon. Selon le Centre, la campagne vise de plus en plus les secteurs financier et juridique depuis juillet, et s'est concentrée sur le juridique en octobre.
Pour Brent Arnold, la leçon dépasse les cabinets. « La cybersécurité n'est pas seulement une question de contrôles techniques. Dans ce cas-ci, le point de vulnérabilité, ce sont les processus et les gens », dit-il.
Il recommande davantage de formation et un accès plus restreint à l'information, notamment aux dossiers inactifs. Et il en appelle au sens des responsabilités de chacun.
« Si vous êtes associé en capital d'un cabinet et que l'incident a un effet grave sur celui-ci, vous subirez directement cette perte. Tout comme chaque employé qui dépend de vous. »
Partager cet article:


 Gmail
 Outlook